AI 컨텍스트 및 지속 로그를 통한 자체 호스팅된 컨테이너 가시성
logdeck, AmoabaKelvin에 의해, Docker 및 Podman 환경을 위한 컨테이너 로그와 관찰 가능성을 중앙 집중화하는 자가 호스팅 제어 평면입니다. 이 도구는 역사적 로그를 캡처하고, AI 코딩 도우미를 위한 기계 판독 가능 컨텍스트 엔드포인트를 제공하며, 라이프사이클 제어와 함께 실시간 컨테이너 텔레메트리를 노출합니다. Linux 호스트에 적합한 컴팩트 배포로 제공되며, 데이터를 온프레미스에 유지하도록 설계되었고, AI 지원 개발 워크플로와 통합됩니다.
실제로 어떤 작업에 사용할 수 있습니까?
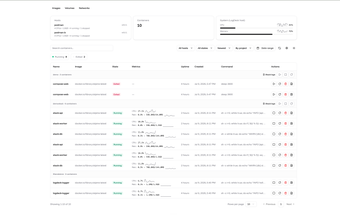
이 도구는 지속적인 로그 접근과 상호 작용 관리 기능을 결합하여 컨테이너 가시성과 운영 제어에 중점을 둡니다. 라이프사이클 명령 및 Compose 스택 작업을 지원하며, 실행 중인 컨테이너에 대한 브라우저 내 셸을 제공하고, 운영자가 리소스 트렌드를 검사할 수 있도록 실시간 텔레메트리를 제공합니다. 일반적인 작업 흐름에는 다음이 포함됩니다:
- 컨테이너 시작, 중지, 재시작, 제거
- Compose 스택 및 서비스 상태 검사
- 브라우저에서 실행 중인 컨테이너의 셸 열기
로그와 메트릭은 얼마나 내구성이 있고 실행 가능합니까?
이 도구는 로그가 재배포 간에 지속되도록 실행 기록을 저장합니다; 로그는 명시적으로 'docker compose up --build' 및 컨테이너 제거를 생존합니다. 모니터링은 역사적 트렌드와 함께 실시간 CPU 및 메모리 수치를 제공하며, 자동화된 경고는 컨테이너 사망, OOM 킬 및 구성된 로그 오류 패턴을 표시합니다. 커뮤니티 피드백은 지속 로그 접근 방식을 소규모 배포를 위한 더 무거운 로깅 스택에 대한 더 간단한 대안으로 강조합니다.
운영하기 위해 기술적 설정이나 기술이 필요합니까?
배포 대상은 Docker 또는 Podman을 실행하는 Linux 호스트이며, 대상 노드에 에이전트를 설치하지 않고도 SSH 또는 TCP를 통해 원격 호스트 제어를 지원합니다. 내장된 모델 컨텍스트 프로토콜 서버는 Claude Desktop, Cursor 및 Claude Code와 같은 MCP 준수 클라이언트에 인프라 컨텍스트를 노출하여 AI 클라이언트가 로그를 검사하고 관리 작업을 수행할 수 있도록 합니다. 따라서 운영자는 설정의 일환으로 호스트 접근 및 에이전트 권한을 계획해야 합니다.
AI 접근이 가능한 로컬 제어를 원하는 운영자를 위한 실용적인 선택
이 도구는 온프레미스 가시성을 우선시하고 프로그래밍 방식의 접근을 위한 에이전트 권한 관리를 준비하는 팀에 적합합니다. 연결된 클라이언트가 인프라에서 작업할 수 있으므로 AI 기반 운영을 활성화하기 전에 호스트 접근 정책과 에이전트 한계를 정의해야 합니다. 이는 운영자가 관리하는 접근 제어와 SSH 기반 관리를 수용하는 DevOps 중심의 자체 호스팅 사용자에게 실용적인 적합성을 제공합니다.